

Ако искате да знаете какво представлява вирусът IDP.generic и как да го премахнете от компютъра си, сте попаднали на правилното място. В тази статия ще намерите цялата информация, която трябва да знаете за този вирус – ако изобщо можете да го наречете така, тъй като той не може да бъде идентифициран като такъв, независимо от това, което вашият антивирусен софтуер може да каже.
Не можем да го наречем вирус само заради името му. Терминът IDG.generic често се появява в някои антивирусни програми, когато говорим за генеричен зловреден софтуер, така че всъщност не е вирус , а по-скоро софтуер със злонамерени намерения, поне първоначално.
В много случаи откриването на този файл от антивирусната програма обикновено е свързано с чакащи актуализации на приложения , като например Java.
Често се свързва и със софтуера Adobe Flash , който поради наличието на пропуски в сигурността е напълно премахнат от разработчиците и днес никой браузър не предлага поддръжка за него.
Симптоми на възможна инфекция на нашия компютър
Ако компютърът ни е започнал да функционира неравномерно, често показва сини екрани, работи по-бавно от обикновено, приложенията се затварят сами, отварят се автоматично или прозорците на браузъра изскачат... не е нужно да си гений, за да заключиш, че компютърът ни е заразен с някакъв вид зловреден софтуер.
Най-лесното решение да предотвратите превръщането на компютъра ви в огнище на вируси е да използвате Windows Defender , безплатния антивирус, включен в Windows 10. Стартирането на този антивирус заедно с Windows 10 предизвика доста голямо вълнение в общността на разработчиците на антивирусни програми и с право, тъй като през годините той се превърна в най-изчерпателния антивирус за Windows, надминавайки дори платените опции.
Освен това, трябва да бъдем много внимателни и с приложенията, които изтегляме от интернет , особено тези, чието използване изисква заплащане, като например Office.
Ако говорим за опасностите, свързани с тези видове изтегляния, трябва да поговорим за AutoKMS.exe. AutoKMS е файл, погрешно идентифициран като опасен от много антивирусни програми, когато в действителност е генератор на ключове за Office и Windows.
Но, точно както можем да намерим тези типове файлове, които генерират ключове, можем да намерим и други файлове, чиято цел е дистанционно управление на компютъра ни , достъп до личната информация, която сме съхранили под прикритието, че са валиден генератор на лицензи.
Какво е IDP.generic
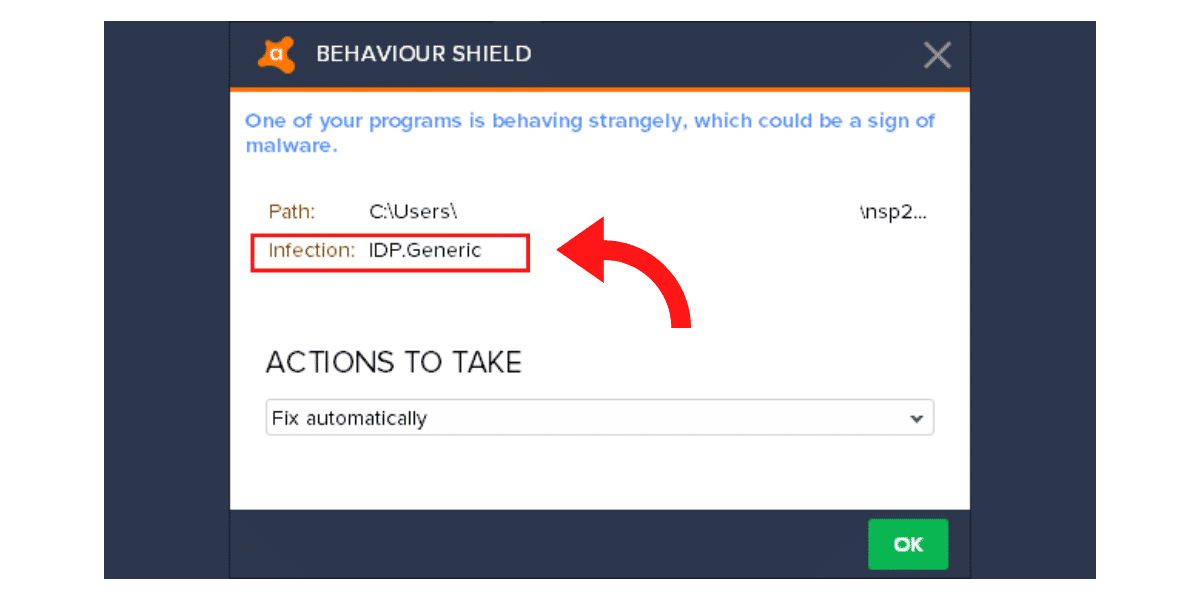
Първото нещо, което трябва да имате предвид, когато се занимавате с този предполагаем зловреден софтуер (не е доказано, че е зловреден софтуер), е, че той се открива само от антивирусни програми, които използват търсачките Avast и AVG . Това е първият индикатор, че всъщност може да не е зловреден софтуер, а по-скоро погрешно тълкуване от антивирусния софтуер.
Ако наистина беше злонамерен софтуер, всяка антивирусна програма за Windows, включително Windows Defender (основният антивирус на Windows 10), също щеше да го открие и освен това той вече щеше да има собствено име, а не общо.

Би било необичайно само две антивирусни програми да откриват злонамерен софтуер или приложения на един компютър. Това никога не се е случвало и сериозно се съмнявам, че е възможно в този момент.
IDP.generic може да е свързан с различни заплахи ; въпреки това е вероятно да е и фалшиво положителен, особено след като само две антивирусни програми го идентифицират като опасен.
Както Avast, така и AVG откриват тази заплаха, използвайки компонента за откриване на Identity Protection, за да открият необичайна активност от програма или файл, който сме копирали на компютъра.
Няма приложения или софтуер, свързани с него , и те могат да варират от инструменти за диагностика на производителя, игрови платформи като Steam, комуникационни приложения, услуги за стрийминг на музика или всяко друго приложение без злонамерени намерения, което сме инсталирали на компютъра си.
Как да премахнете IDP.generic
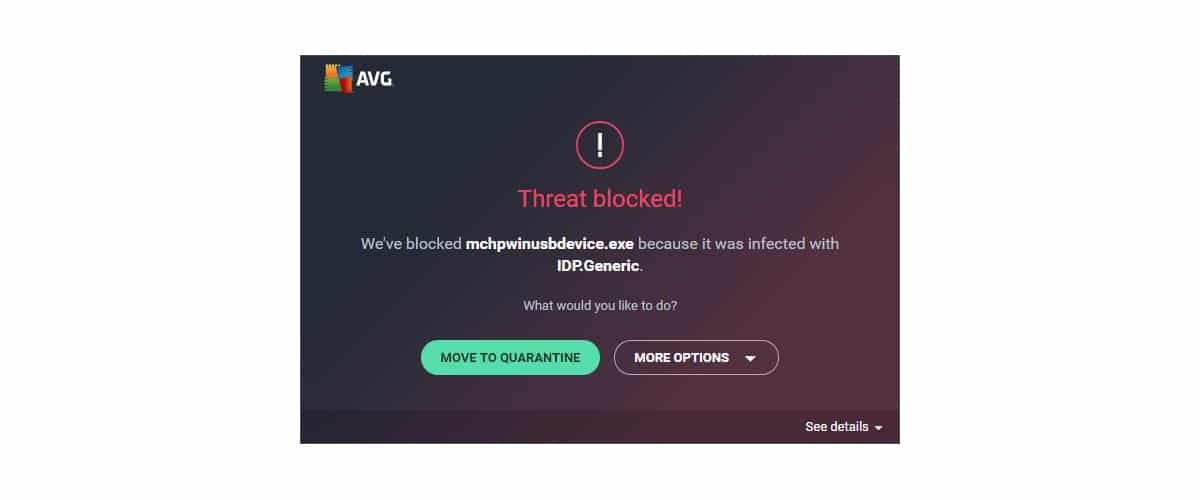
Предвид естеството на този идентификатор, за да продължим с изтриването на файла, където е бил намерен, първото нещо, което трябва да направим, е... как може да се използва Windows Defender?
Ако пристъпим към карантина на файла от Avast или AVG, ако резултатът е фалшиво положителен, е много вероятно едно от приложенията, в които е открит, да спре да работи напълно , така че, както когато имаме медицински проблем, е препоръчително да потърсим второ мнение.
За да сте сигурни, че не е зловреден софтуер, се препоръчва да стартирате компютъра си в безопасен режим . Това предотвратява зареждането на повечето приложения, които се стартират автоматично, което може да е източникът на тази заплаха.
След като стартираме компютъра в безопасен режим, използвайки основния софтуер за стартиране, трябва да сканираме системата си с Windows Defender . За допълнително спокойствие можем да използваме всеки друг антивирусен софтуер освен AVG или Avast, като Malwarebytes или Spyhunter, за да проверим дали наистина е зловреден софтуер и ако е така, какъв тип е.

Ако след сканиране на компютъра си установим, че никой друг антивирусен софтуер не е открил заплахи, можем да го изключим от търсачката, като го третираме като изключение. По този начин нашият антивирусен софтуер, който в този случай е Avast или AVG (единствените антивирусни програми, които го откриват), ще игнорира файла и следователно ще спре да показва предупреждението за заплаха.
Ако обаче, след анализ на компютъра ни, други антивирусни приложения са идентифицирали същия файл със същото или различно име, можем да заключим, че това наистина е зловреден софтуер и следователно можем да продължим с изтриването му, без риск други приложения да спрат да функционират.
Как да избегнем бъдещи подобни известия
Най-добрият начин да избегнете тези видове предупреждения на компютъра си е да забравите както за AVG, така и за Avast . Нито един от антивирусните програми не е сред най-добрите на пазара. Освен това, ако търсите мощен и напълно безплатен антивирусен софтуер, имате на разположение Windows Defender, така че използването на други антивирусни програми, когато вече го имате, няма смисъл.
Индекс