

Към днешна дата всички потребители на интернет или почти всички от нас някога са получавали имейли, в които се предполага, че нашата банка, нашата сметка в PayPal, акаунтът в Amazon, услугата Netflix и други подобни "са блокирали нашата сметка".
В повечето от тези имейли потребителят трябва да кликне върху връзка, разположена директно в средата на имейла, за да отключи акаунта и да възстанови данните си. Почти сигурно си имаме работа с фишинг атака или, по-разговорно, с атака за кражба на самоличност.

Какво е фишинг?
Нека го обясним просто, така че всеки, който стане жертва на една от тези атаки, бързо и директно да разбере за какво говорим: фишингът е опит за кражба на данни, които могат да включват банкова информация, пароли, услуги за стрийминг на видео и аудио, акаунти в магазини за приложения като App Store или Google Play и т.н. С това просто обяснение едно е ясно: фишингът не е добър за нас.
Очевидно е, че говорим за крещящ опит за кражба на лични данни, включително пароли от всякакъв вид. Някои от тези атаки са доста директни , като ни се иска да анулираме покупка, която всъщност не сме направили, или да ни бъде начислена такса от „X“ евро, долари или подобни суми, които не сме оторизирали.

Във всички случаи целта на тези имейли е да се получат тези чувствителни данни, за да се възползваме от тях по някакъв начин, като продадем акаунтите си на други хора в случай на акаунти за съдържание/развлечения, а в други случаи, директно изпразним акаунтите си, както в случаите на кражба на самоличност от банкови структури.
Как да избегнем фишинг?
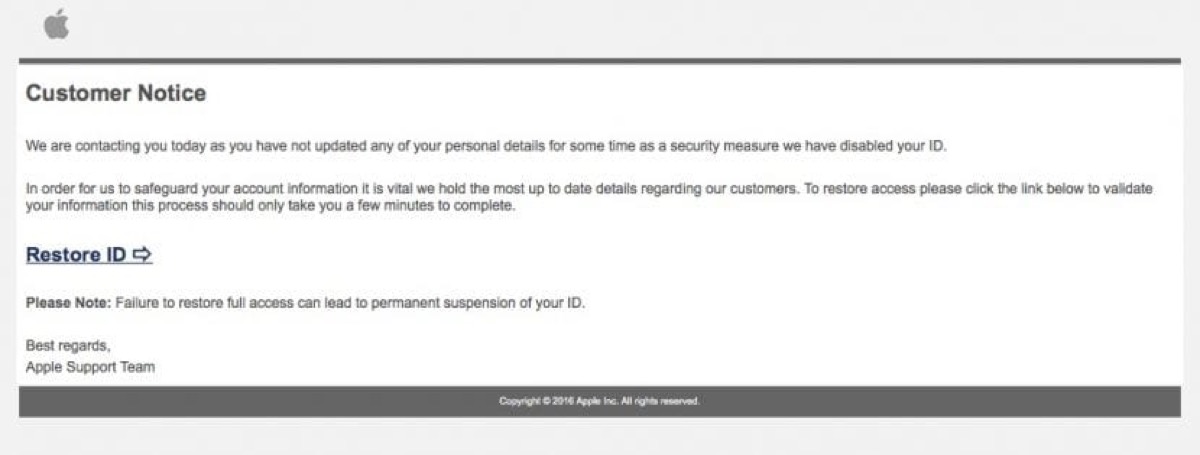
Друг ключов въпрос е следният: как можем да избегнем фишинг? Макар че може да изглежда сложно да се избегне това, е много по-лесно, отколкото си представяме, когато говорим за атаки през имейл акаунта ни.
Първото нещо, което трябва да направим, за да избегнем подобни атаки, е да използваме здрав разум. Да, преди да попаднем в капана, поставен от кибератаките, трябва да бъдем трезвомислещи и да прочетем съобщението няколко пъти. Бързането или паникьосването няма да помогнат , тъй като това само ще ни накара да се хванем на измамата, като кликнем върху връзката и загубим тази битка.
След като прочетем съобщението, което получаваме, трябва да помислим дали наистина сме използвали това приложение, за което „те искат да ни таксуват“, дали сме извършили някакво движение по банковата си сметка или наистина имаме договорена услуга, която „ искат да ни съкратят, че не плащаме ".

Методите, използвани за заблуда на потребителите, стават все по-изобретателни и сложни в представянето си. Преди това тези атаки бяха много по-крещящи, използвайки очевидни правописни грешки и дори директни преводи от Google Translate на нашия език, за да се опитат да ни подведат. В днешно време тези техники са значително подобрени и понякога може да е трудно да се избегне фишинг.
Най-добрият начин да избегнете фишинг е да се свържете директно с услугата или банката, от която произхожда имейлът, но има още по-лесен начин да избегнете измамата на тези хакери. В този случай, това, което трябва да направите, е да проверите подателя на имейла, който получавате ; той почти сигурно няма нищо общо с компанията, организацията или услугата, споменати в съдържанието.
Не забравяйте, че няма специален филтър за тези видове атаки срещу нашите имейл акаунти, така че използването на здрав разум, когато видим подозрителен имейл, може да ни спести много проблеми.
Примери за фишинг
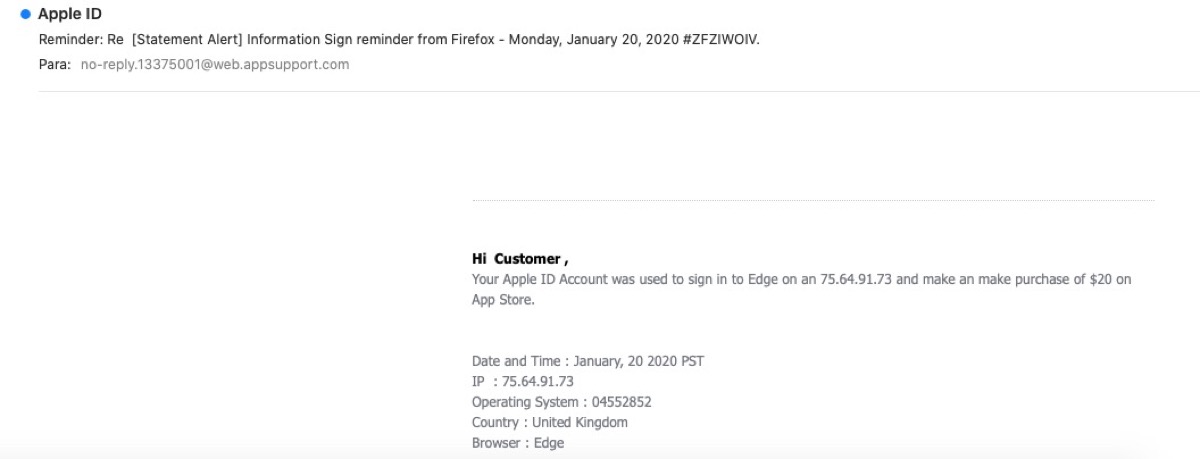
В повечето случаи се сблъскваме с явни опити за кражба на самоличност, при които ни се иска да потвърдим данните на банковата си сметка, като кликнем върху линк. Можем спокойно да кажем, че много от нас не биха се хванали на това, но хиляди потребители биват измамени от подобни съобщения ежедневно, или защото не обръщат внимание на подробностите в имейла, или просто защото се страхуват да не загубят акаунтите си.
Apple е една от компаниите, които често са обект на атаки от страна на хакери . Тази компания притежава един от най-големите магазини за приложения в света и това е основна цел за крадците на самоличност, които виждат златна мина в атаките, насочени към най-нищо неподозиращите потребители. Фалшива покупка на приложение, абонамент, който нямате, или дори непотърсена награда със съответния линк могат лесно да подведат дори най-нищо неподозиращата жертва.
Винаги проверявайте подателите на имейли
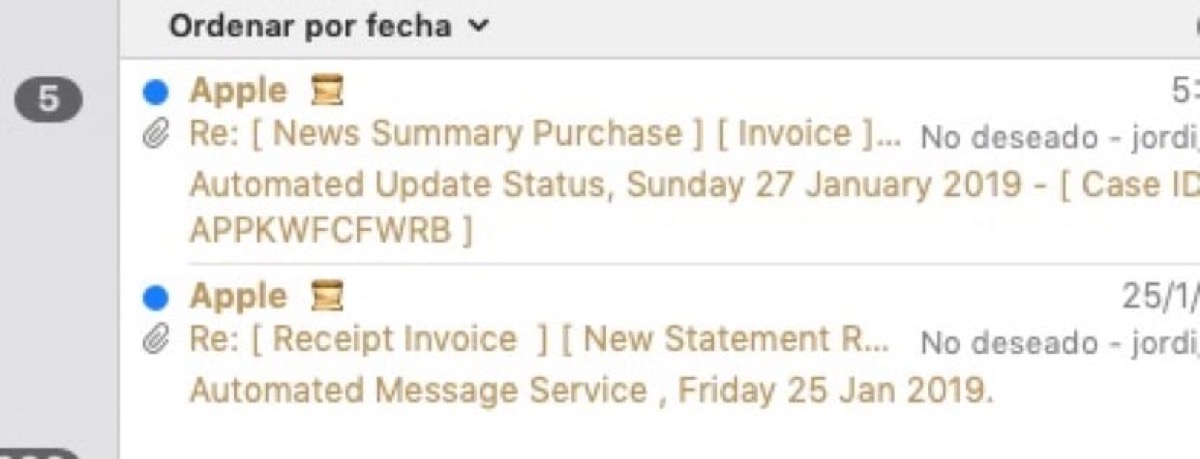
Няма по-добър начин да предотвратите тези атаки от това винаги да проверявате имейл адреса, от който се изпраща имейлът. Да, в началото може да изглежда като глупава мярка, но това е най-ефективният начин за борба с фишинг атаките . Това е лесно за изпълнение, не отнема много време и ви позволява да потвърдите самоличността на лицето, което изпраща имейла, за да открадне данните ви.
Много е просто. Всичко, което трябва да направите, е да кликнете върху „отговор“, когато получите съобщение, което не изглежда съвсем правилно, и да видите на кого изпращате това съобщение. Тогава осъзнавате, че адресът не съвпада и сте жертва на пълномащабна фишинг атака.
Някои компании имат акаунти, за да докладват за фишинг
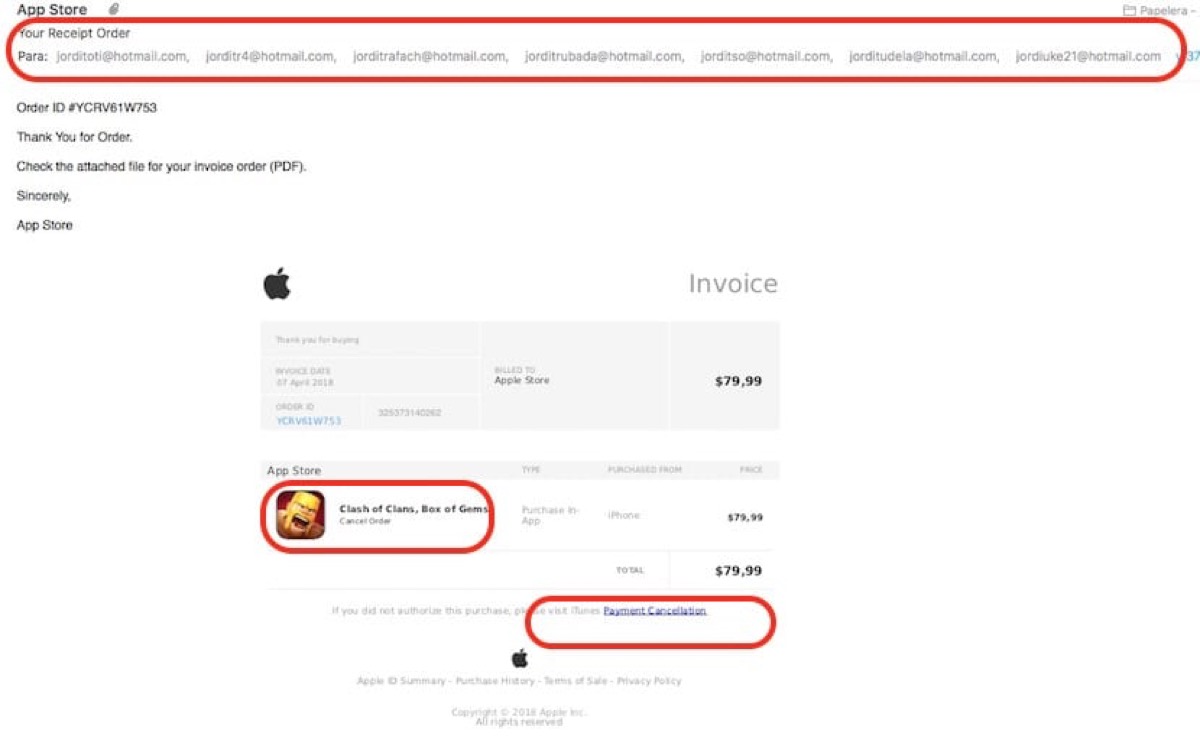
Най-често срещаният начин на действие в случай на фишинг атака е да се свържете директно с компанията, за да съобщите за инцидента. В някои случаи тези компании дори имат свои собствени имейл акаунти за подаване на доклади. Apple, например, има два имейл адреса, достъпни за докладване на фишинг атаки , и ние ще споделим процеса с вас:
- Ако получите имейл, който изглежда е от Apple и подозирате, че това е опит за подправяне, изпратете го на [имейл защитен]
- За да подадете сигнал за спам или друг подозрителен имейл, който сте получили във входящата си поща iCloud.com, me.com или mac.com, изпратете го на [имейл защитен]
- За да подадете сигнал за спам или друг подозрителен имейл, който сте получили чрез iMessage, докоснете Спам и го докладвайте възможно най-скоро
Много компании със сигурност имат имейл адрес или дори специален раздел на официалния си уебсайт за докладване на тези злоупотреби с имиджа им за кражба на потребителски данни. Най-добре е да ги уведомите, за да могат да предприемат действия и да се опитат да премахнат този тип съобщения, които могат да бъдат истинско главоболие за по-малко предпазливите потребители. Отделянето на няколко минути за препращане на съобщението до компанията, банката или подобна институция може да помогне на други потребители, засегнати от тези атаки.
Докладването на опита за фишинг на съответните органи чрез споделянето му в официалните акаунти на полицията на вашата страна в Twitter може да бъде един от най-добрите начини да предотвратите попадането на други в капана. Често самото споделяне на случилото се може да доведе до споделянето му в социалните медии, което позволява на други потребители да се възползват.
Небезопасни уеб страници и онлайн пазаруване
Не казваме, че само имейл адресите на потребителите се използват за стартиране на тези фишинг атаки, но това е най-разпространеният метод, защото е толкова лесен и бърз. Във всеки случай, посещението на незащитени уебсайтове или извършването на покупки от непознати сайтове също може да представлява проблем в това отношение, така че трябва да бъдем много внимателни на тези сайтове, за да предотвратим кражба на данните ни.
Това се случва по-рядко по проста причина: потребителите са по-внимателни, когато правят покупки или достъпват уебсайтове, защото използват пари. Понякога обаче това може да бъде и лесен начин за достъп до потребителски данни. Ето защо трябва да активираме двуфакторно удостоверяване на нашите карти за онлайн покупки – което ни изпраща съобщение преди окончателното плащане – и най-вече да внимаваме с онлайн магазините с невероятни оферти, продукти на ниска цена и други подобни.
Този тип страници може да са тези, които най-накрая поскъпват за потребителите и решението е да сърфирате малко в мрежата, търсейки информация за този магазин и референции, за да им попречите да получат нашето потребителско име и парола.
Чести ли са фишинг атаките?
Преди да завършим тази статия, в която обясняваме какво е фишинг и как лесно да го избегнем, е важно да отбележим, че фишинг атаките не са често срещани в повечето случаи. Затова трябва да останем спокойни и уверени, когато получим имейл с връзки към новинарска статия, приложение или подобно съдържание.
Разбираемо е, че в даден момент от онлайн живота си може да получим имейли, които се опитват да откраднат данните ни, но това не винаги е така. Важното е да бъдете внимателни, когато получавате подозрително изглеждащ имейл и да не се доверявате на никакви връзки в него. Също така е изключително важно да бъдете внимателни, когато посещавате незащитени уебсайтове, за да избегнете въвеждането на лична информация.